Rutoken KeyBox Middleware — клиентский компонент, необходимый для работы с устройствами (USB-токенами, смарт-картами).
Для работы Rutoken KeyBox Middleware на рабочих станциях пользователей должны быть установлены драйвера и сервисные утилиты устройств и считывателей, которые будут использоваться с Rutoken KeyBox. Данное ПО не входит в комплект поставки Rutoken KeyBox.
Запустите файлKeybox.<имя типа устройства>.Middleware.<номер версии>.ru-ru.msi. Для разных типов устройств предусмотрены разные файлы Rutoken KeyBox Middleware.
Следуйте инструкциям мастера установки.
Таблица соответствия производителей, моделей устройств и файлов Rutoken KeyBox Middleware:
Производитель
Модели устройств
Middleware
Аладдин Р.Д.
JaCarta PKI JaCarta PKI/Flash JaCarta PKI/BIO JaCarta PKI/ГОСТ JaCarta PKI/ГОСТ/Flash JaCarta-2 PKI/ГОСТ JaCarta-2 PKI/ГОСТ/Flash JaCarta-2 SE JaCarta-3 PKI/ГОСТ JaCarta-3 SE
Для возможности выпуска устройств Registry с записью сертификатов в локальное хранилище компьютера и/или пользователя через Сервис самообслуживаниявключите поддержку устройств Registryчерез групповую политику.
TPM Virtual Smart Card (Microsoft VSC) - виртуальная смарт-карта на базе Trusted Platform Module v.2.0
В RutokenKeyBoxдля OC Linux поддерживаются устройства Рутокен, JaCarta, ESMART и SafeNet eToken. Для всех типов устройств предусмотрен единый Indeed CM Middleware.
Производитель
Модели устройств
Аладдин Р.Д.
JaCarta PKI JaCarta PKI/Flash JaCarta PKI/BIO JaCarta PKI/ГОСТ JaCarta PKI/ГОСТ/Flash JaCarta-2 PKI/ГОСТ JaCarta-2 PKI/ГОСТ/Flash JaCarta-2 SE JaCarta-3 PKI/ГОСТ JaCarta-3 SE
Для доступа к веб-приложениям Rutoken KeyBox установите расширение Rutoken KeyBox Middleware в браузеры на рабочих станциях администраторов, операторов и пользователей.
Работа с устройствами в ОС Astra Linux SE в режиме ЗПС
Rutoken KeyBox поддерживает работу с устройствами в ОС Astra Linux SE в режиме замкнутой программной среды (ЗПС). Для поддержки режима ЗПС исполняемые файлы компонента Rutoken KeyBox Middleware подписаны встроенной подписью.
Предварительные настройки
Для работы с устройствами в режиме ЗПС необходимо наличие следующих компонентов:
Rutoken KeyBox Middleware для OC Linux;
подписанные версии драйверов и сервисных утилит устройств и считывателей;.
Проверка подписи
Чтобы подпись прошла проверку для работы в режиме ЗПС:
Установите пакетcm.digsig.key_1.0.0-1_all.deb, содержащий публичный открытый ключ:
sudo dpkg -i cm.digsig.key_1.0.0-1_all.deb
После установки пакета ключ находится по пути/etc/digsig/keys.
Перезагрузите систему, чтобы ключ стал доверенным.
Поддержка устройств Registry
Настройте поддержку устройств Registry через групповые политики или реестр Windows (для рабочих станций вне домена Windows).
Чтобы разрешить пользователям Rutoken KeyBox выпускать устройства Registry с записью сертификатов в локальное хранилище компьютера и/или пользователя черезСервис самообслуживания, настройте соответствующую групповую политику. Политика должна распространяться на рабочие станции пользователей Rutoken KeyBox.
В дереве окна консоли создайте новый объект групповой политики, или выберите существующий.
Вызовите контекстное меню и выберите пунктИзменить(Edit).
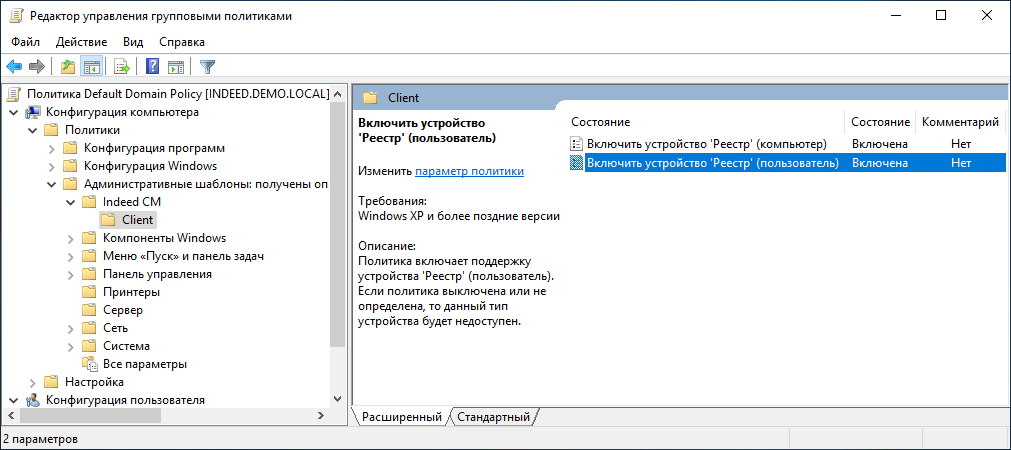
В открывшемсяРедакторе управления групповыми политиками(Group Policy Management Editor) выберитеКонфигурация компьютера(Computer Configuration) → Политики(Policies) → Административные шаблоны(Administrative Templates) → RutokenKeyBox →Client.
Включите политики:
Включить устройство 'Реестр' (компьютер)(Enable 'Registry' card (Machine)), если требуется выпуск сертификатов в локальное хранилище рабочей станции;
Включить устройство 'Реестр' (пользователь)(Enable 'Registry' card (User)), если требуется выпуск сертификатов в хранилище пользователя.
Свяжите данный объект политики с группой, членами которой являются рабочие станции пользователей системы Rutoken KeyBox.
НажмитеПрименить(Apply) и обновите политики.
Обновите политики одним из следующих способов:
перезагрузите рабочую станцию;
в терминале выполните команду gpupdate /force.
Настройте возможность выпуска устройств Registry в реестре каждой клиентской рабочей станции:
Создайте файл реестра с расширением .reg со следующими параметрами:
MachineRegistryCardEnabled — установите значение dword:00000001, чтобы выпускать сертификаты в локальное хранилище рабочей станции.
UserRegistryCardEnabled — установите значение dword:00000001, чтобы выпускать сертификаты в хранилище пользователя.
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\CM\Client]
"MachineRegistryCardEnabled"=dword:00000001
"UserRegistryCardEnabled"=dword:00000001
Примените файл реестра на каждой клиентской рабочей станции.
Перезагрузите рабочие станции, чтобы применить изменения.
 и выберите Установить дополнение из файла….