Предварительные настройки
Для миграции данных из SafeNet Authentication Manager в Рутокен KeyBox убедитесь, что выполнены следующие предварительные условия:
Со стороны SAM:
- версия SafeNet Authentication Manager 8.0, 8.2 Rev E и 9.0 SP2/SP3;
- хранилище данных SAM в Active Directory;
- редакция удостоверяющего центра Microsoft, сертификаты которого будут перенесены;
- известны все типы устройств (USB-токенов, смарт-карт) и значения их ATR (Answer To Reset), которые используются в SAM и будут использоваться в Рутокен KeyBox.
Со стороны Рутокен KeyBox:
- версия Рутокен KeyBox Server 4.1.3 и выше;
- хранилище данных в Active Directory или Microsoft SQL;
- каталог пользователей Рутокен KeyBox совпадает с каталогом пользователей SAM;
- в Консоли управления Рутокен KeyBox в разделе Конфигурация → Типы устройств добавлены все типы устройств eToken, которые используются в SAM;
- в Консоли управления Рутокен KeyBox в разделе Конфигурация → Лицензии есть действующая лицензия на достаточное количество пользователей;
- пользователям, устройства которых переносятся из SAM, назначены политики использования устройств.
Создание политики использования устройств
Перед миграцией данных из SAM создайте одну или несколько политик использования устройств. Настройте в политике те же УЦ и шаблоны, которые использовались для выпуска сертификатов в SAM.
В результате миграции данных из SAM все пользователи с устройствами и сертификатами попадут под действие политик.
Процесс миграции
Для миграции данных из SAM используйте утилиту CM.Migrate.SAM.exe. Утилита находится в дистрибутиве сервера Indeed CM в каталоге Misc\SAMMigration.
Заполните файлы конфигурации CM.Migrate.SAM.exe.config и CM.Migrate.SAM.unity.config и запуститу утилиту.
Настройка файла CM.Migrate.SAM.exe.config
Откройте файл SAMMigration\CM.Migrate.SAM.exe.config от имени администратора в текстовом редакторе, заполните следующие параметры и сохраните изменения.
| Параметр | Описание |
|---|---|
samSettings | Параметры подключения к хранилищу данных SAM |
MsCAConnectorId | Идентификатор коннектора к Microsoft CA. Значение находится в файле XML коннектора в каталоге SAM. Путь по умолчанию: C:\ProgramFiles\SafeNet\Authentication\SAM\x64\Bin\MsCAConnectorDescriptor.xmlЗначение по умолчанию: {1A30B883-CD69-4cbb-8D61-E72E9697D8B1} |
connectionString | Путь к файлу XML с информацией для подключения к серверу SAM. В названии файла указано имя домена, в котором развернут SAM. Путь по умолчанию: C:\ProgramData\SafeNet\Authentication\SAM |
migrateSAMSettings | Параметры переноса данных |
ignoreCMCertificateTemplateNotFoundError | Управляет импортом устройств, для которых нет шаблона в политике Рутокен KeyBox. Процесс импорта не останавливается.true — устройство импортируется вместе с сертификатами, для которых есть шаблон.false — устройство не импортируется, если хотя бы для одного сертификата нет шаблона. Значение по умолчанию |
notIssuedTokenAdminPin | PIN-код администратора, который установится на устройстве после переноса. Применяется к носителям в состоянии Зарегистрирован, которые ни разу не выпускались |
issuedTokenAdminPin | PIN-код администратора, который установится на устройстве после переноса. Применяется к носителям в остальных состояниях, выпущенных без инициализации |
tokenTypes | Секция с перечнем устройств для миграции. Для каждого устройства укажите модель, product name, цвет и ATR (Answer To Reset). Значение ATR для каждого устройства можно получить у производителя или у технической поддержки Индид. В Рутокен KeyBox не переносятся устройства, модель и product name которых не перечислены в tokenTypes |
adPersistenceSettings | Параметры подключения к хранилищу данных Рутокен KeyBox в Active Directory. Содержимое совпадает с одноименной секцией mc\appsettings.json |
sqlPersistenceSettings | Параметры подключения к хранилищу данныхРутокен KeyBox в Microsoft SQL. Содержимое совпадает с одноименной секцией mc\appsettings.json. По умолчанию секция закомментирована |
adUserCatalogSettings | Параметры подключения к каталогу пользователей Рутокен KeyBox в Active Directory. Содержимое совпадает с одноименной секцией mc\appsettings.json |
Настройка файла Cm.Migrate.SAM.unity.config
Откройте файл SAMMigration\unity.config от имени администратора и заполните секцию container:
- Строки до
<register type="ISAMDbContext" ... />скопируйте из файлаmc\unity.configКонсоли управления Рутокен KeyBox. Дополнительные секции добавлять не нужно. - Настройте вывод отчета миграции — раскомментируйте одну из секций, вторую оставьте закомментированной:
CM.Migrate.SAM.Reporter.CSVMigrateReporter— отчет сохраняется в CSV-файлIndeedCM.Migrate.SAM.Report\_dd-MM-yyyy\_HH-mm-ss.csvрядом с утилитой.CM.Migrate.SAM.Reporter.NullMigrateReporter— отчет не создается.
Сохраните изменения.
Работа с утилитой Cm.Migrate.SAM
Чтобы запустить процесс миграции данных:
Войдите на сервер SAM от имени сервисной учетной записи SAM (Service Account).
В командной строке Windows от имени администратора запустите утилиту в тестовом режиме:
CM.Migrate.SAM.exe /test
Тестовый запуск утилиты требуется для генерации отчета об устройствах и сертификатах, которые будут перенесены в ходе миграции, а также для вывода информации об ошибках. В этом режиме работы утилиты данные не переносятся, события в журнал не заносятся.
Если в тестовом режиме не было критических ошибок, продолжите миграцию. Запустите утилиту
CM.Migrate.SAM.exeв командной строке Windows от имени администратора.
Если в файле конфигурации CM.Migrate.SAM.exe.config включена опция ведения отчета, то в каталоге с утилитой миграции автоматически создается файл отчета CM.Migrate.SAM.Report\_dd-MM-yyyy\_HH-mm-ss.csv.
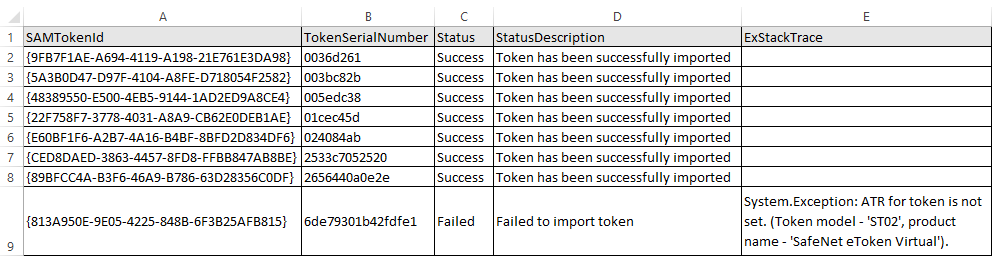
Запись событий миграции в журнал
Утилита миграции позволяет отправлять события в общий журнал Рутокен KeyBox через компонент Rutoken KeyBox Event Log Proxy. В журнал попадают результаты миграции — успех или ошибка переноса каждого устройства.
Чтобы включить отправку событий:
Установите Rutoken KeyBox Event Log Proxy на сервер Рутокен KeyBox.
Откройте файл
C:\inetpub\wwwroot\eventlogproxy\Web.configот имени администратора и в секцииauthorizationукажите учетные данные для доступа к сервису.На сервере SAM откройте файл
SAMMigration\CM.Migrate.SAM.exe.configот имени администратора и добавьте элементproxyServerв секциюeventLogAuditSettings:url— путь к сервису eventlogproxy на сервере Рутокен KeyBox.userName— имя пользователя из секцииauthorizationфайлаWeb.configEvent Log Proxy.password— пароль учетной записи.Пример<proxyServer url="https://server.demo.local/eventlogproxy" userName="DEMO\Administrator" password="P@ssw0rd" />
- Сохраните изменения.